iPhone 앱을 차단.
VPN은 그대로 두세요.
Fella는 Apple의 네이티브 스크린타임 제어로 선택한 앱을 차단합니다. Fella VPN이나 터널이 필요 없습니다.
Fella는 Apple의 네이티브 스크린타임 제어로 선택한 앱을 차단합니다. Fella VPN이나 터널이 필요 없습니다.

아닙니다. Fella의 차단 메커니즘은 VPN을 사용하지 않습니다. VPN 프로필을 만들거나, 연결을 Fella 서버로 라우팅하거나, 앱이 열려도 되는지 판단하기 위해 네트워크 요청을 검사하지 않습니다.
제한은 대신 iOS가 적용합니다. 스크린타임 접근을 허용하고 방해가 되는 앱을 선택하면, Fella가 Apple의 Family Controls, Managed Settings, Device Activity 프레임워크를 사용해 차단을 적용하고 예약합니다.
이 구분은 좁지만 중요합니다. VPN 없음은 Fella가 앱 접근을 어떻게 강제하는지를 설명합니다. 앱 전체가 오프라인이거나 Fella가 구독, 분석, 진단 서비스를 전혀 사용하지 않는다는 뜻이 아닙니다.
이미 다른 용도로 VPN을 사용하고 있을 수 있습니다. 직장 VPN, 개인정보 보호 VPN 또는 보안 도구는 각자 연결 프로필과 설정을 가질 수 있습니다. Fella는 VPN 계층을 차지하지 않으므로, 해당 연결과 Fella의 앱 차단 중 하나를 선택할 필요가 없습니다.
앱 접근과 네트워크 필터링은 다른 작업입니다. Instagram, TikTok, YouTube, 쇼핑, 게임 또는 뉴스 앱을 여는 것을 멈추는 것이 목표라면, 유용한 제어는 인터넷 트래픽이 어디로 가는지가 아니라 iOS가 선택한 앱을 열도록 허용하는지 여부입니다.
설명해야 할 네트워크 구성이 더 적습니다. Fella의 차단 규칙은 iPhone 제한이지, 모든 요청에 대한 원격 허용/거부 결정이 아닙니다. 제품은 개인정보 보호 VPN이나 웹 보안 서비스인 척하지 않고 선택한 앱 접근에 집중합니다.
| 단계 | 수행 내용 |
|---|---|
| 1 | Apple의 스크린타임 권한을 허용합니다 |
| 2 | 방해가 되는 앱이나 카테고리를 선택합니다 |
| 3 | 수동 세션을 시작하거나 반복되는 루틴을 만듭니다 |
| 4 | Managed Settings가 Apple의 시스템 앱 차단을 적용합니다 |
| 5 | Device Activity가 예약된 차단 구간을 시작하고 종료합니다 |
차단은 앱 접근 계층에서 일어납니다. 활성 세션 중에 선택한 앱을 열려고 하면 iOS가 Fella의 차단을 표시합니다. Fella는 앱의 개별 네트워크 요청을 식별하고 가로채야 할 필요가 없습니다.
유용한 앱은 계속 사용할 수 있습니다. 제한할 대상을 직접 선택합니다. 전화, 메시지, 지도, 뱅킹, 업무 도구 등 선택하지 않은 나머지는 정상적으로 계속 작동합니다. 전체 Fella 앱 차단 흐름을 확인하세요.
Fella는 차단을 강제하기 위해 트래픽을 검사하지 않습니다. 핵심 제한은 Apple의 스크린타임 프레임워크에서 나옵니다. Fella는 해당 강제 경로의 일부로 URL을 읽거나, DNS 쿼리를 필터링하거나, 앱 트래픽을 자체 VPN 엔드포인트로 통과시키지 않습니다.
Fella는 여전히 온라인 서비스를 사용합니다. RevenueCat은 구독을, 선택형 계정 서비스는 연결된 기능을, PostHog는 제품 분석을, Sentry는 진단을 지원합니다. 해당 서비스들은 앱 차단 자체가 VPN 기반이 아니더라도 네트워크를 통해 통신할 수 있습니다.
VPN 없음이 포괄적인 개인정보 보호 약속은 아닙니다. 한 가지 기술적 질문에 답할 뿐입니다: 제한이 어떻게 적용되는가. 전체 데이터 현황은 개인정보 처리방침과 Fella의 개인정보 보호 철학을 읽어보세요.
네. Fella는 iPhone의 VPN 연결을 차지하지 않습니다. 앱 차단은 스크린타임 제어를 사용하므로, 직장, 개인정보 보호 또는 원격 네트워크 접근을 위해 별도의 VPN을 연결한 상태에서도 선택한 앱에 대한 제한을 유지할 수 있습니다.
두 도구는 서로 다른 계층에 영향을 줍니다. VPN은 네트워크 트래픽을 처리합니다. Fella는 차단 세션 동안 선택한 앱을 열 수 있는지 여부를 처리합니다. Fella는 타사 VPN을 설정하거나, 비활성화하거나, 모니터링하거나, 문제를 해결하지 않습니다.
VPN은 여전히 온라인 서비스에 영향을 줄 수 있습니다. 서버, 필터링 규칙 또는 연결에 문제가 있으면 구매, 복원, 계정 동기화, 분석 전송 또는 기타 인터넷 요청이 지연될 수 있습니다. 그렇다고 해서 스크린타임 차단이 VPN 기반 차단으로 바뀌는 것은 아닙니다.
Fella 루틴이 자동으로 차단을 시작합니다. 요일과 시간을 선택하고, 방해가 되는 앱을 선택한 뒤, Fella가 해당 루틴을 Apple의 Device Activity 시스템에 등록합니다. 이후 iPhone은 Fella VPN 연결을 유지하지 않고도 해당 시간에 차단을 시작하고 종료할 수 있습니다.
수동 세션도 동일한 강제 방법을 사용합니다. 필요할 때마다 세션을 시작하고 얼마나 오래 유지할지 선택하세요. Apple은 스크린타임 세션 간격에 대해 15분 최소값을 설정합니다; 더 긴 세션과 반복되는 루틴은 업무, 공부, 저녁 또는 주말을 커버할 수 있습니다.
전용 스케줄 가이드에서 더 자세히 다룹니다. iPhone에서 특정 시간에 앱 차단하기에서 설정과 타이밍 세부 정보를 확인하세요.
모든 활성 세션에는 한 번의 5분 비상 해제가 포함됩니다. 선택한 앱에 빠르게 접근해야 할 때 사용하세요. Fella가 일시적으로 차단을 해제한 뒤 5분을 카운트다운하고, 창이 끝나면 현재 차단을 자동으로 다시 적용합니다.
VPN을 켜거나 끄지 않습니다. 비상 해제는 그 짧은 창 동안 로컬 앱 차단을 변경합니다. 사용 중인 별도의 VPN 연결이 있다면, 그것은 별개의 시스템으로 유지됩니다.
제한은 예측 가능한 상태로 유지됩니다. 짧은 수동 세션이든 긴 예약된 루틴이든 세션당 한 번의 5분 잠금 해제를 받습니다. 전체 비상 해제 규칙을 읽어보세요.
| 질문 | Fella의 스크린타임 방식 | VPN 기반 방식 |
|---|---|---|
| 무엇을 제어하나요? | 선택한 iPhone 앱을 열 수 있는지 여부 | VPN 또는 네트워크 필터를 통과하는 트래픽 |
| 규칙은 어디에 적용되나요? | Apple의 온디바이스 스크린타임 프레임워크 | VPN 프로필, 터널, 로컬 필터 또는 원격 네트워크 서비스 |
| VPN 연결을 차지하나요? | 아니요 | 일반적으로 네 |
| 다른 VPN을 연결한 채로 둘 수 있나요? | 네 | 도구 및 iOS VPN 설정에 따라 다름 |
| 일반 웹 트래픽을 필터링할 수 있나요? | Fella는 일반적인 웹 필터링을 주장하지 않음 | 서비스에 따라 가능 |
| 핵심 규칙에 트래픽 검사가 필요한가요? | 아니요 | 구현에 따라 대상이나 요청을 검사할 수 있음 |
어느 아키텍처도 모든 작업에 자동으로 더 좋은 것은 아닙니다. VPN 및 DNS 도구는 웹사이트 필터링, 네트워크 보안, 원격 접근 또는 트래픽 라우팅이 목표일 때 유용할 수 있습니다. Fella는 선택한 iPhone 앱을 정의된 세션 동안 사용할 수 없게 유지하는 것이 단순히 필요한 작업일 때 더 명확한 선택입니다.
제품을 실제 구현으로 비교하세요. VPN 기반 차단기는 매우 다릅니다: 일부는 트래픽을 로컬에서 처리하고, 일부는 원격 서버에 의존하며, 일부는 여러 방법을 결합합니다. 이 페이지는 VPN을 사용하는 모든 제품이 아니라 Fella의 아키텍처를 설명합니다.
Fella는 앱 접근을 위한 것이지 네트워크 관리를 위한 것이 아닙니다. Apple의 스크린타임 시스템을 통해 작동하고, VPN 계층을 그대로 두며, 수동 및 예약된 세션을 지원하고, 제어된 긴급 접근을 제공하는 iPhone 앱 차단기를 원한다면 선택하세요.
네트워크 자체가 진짜 목표라면 다른 도구를 선택하세요. 기업용 터널, 국가 전환, 맬웨어 필터링, DNS 제어 또는 광범위한 웹사이트 차단이 필요하다면 해당 작업을 위해 만들어진 서비스를 사용하세요. Fella는 앱 차폐가 VPN을 대체한다고 주장하지 않습니다.
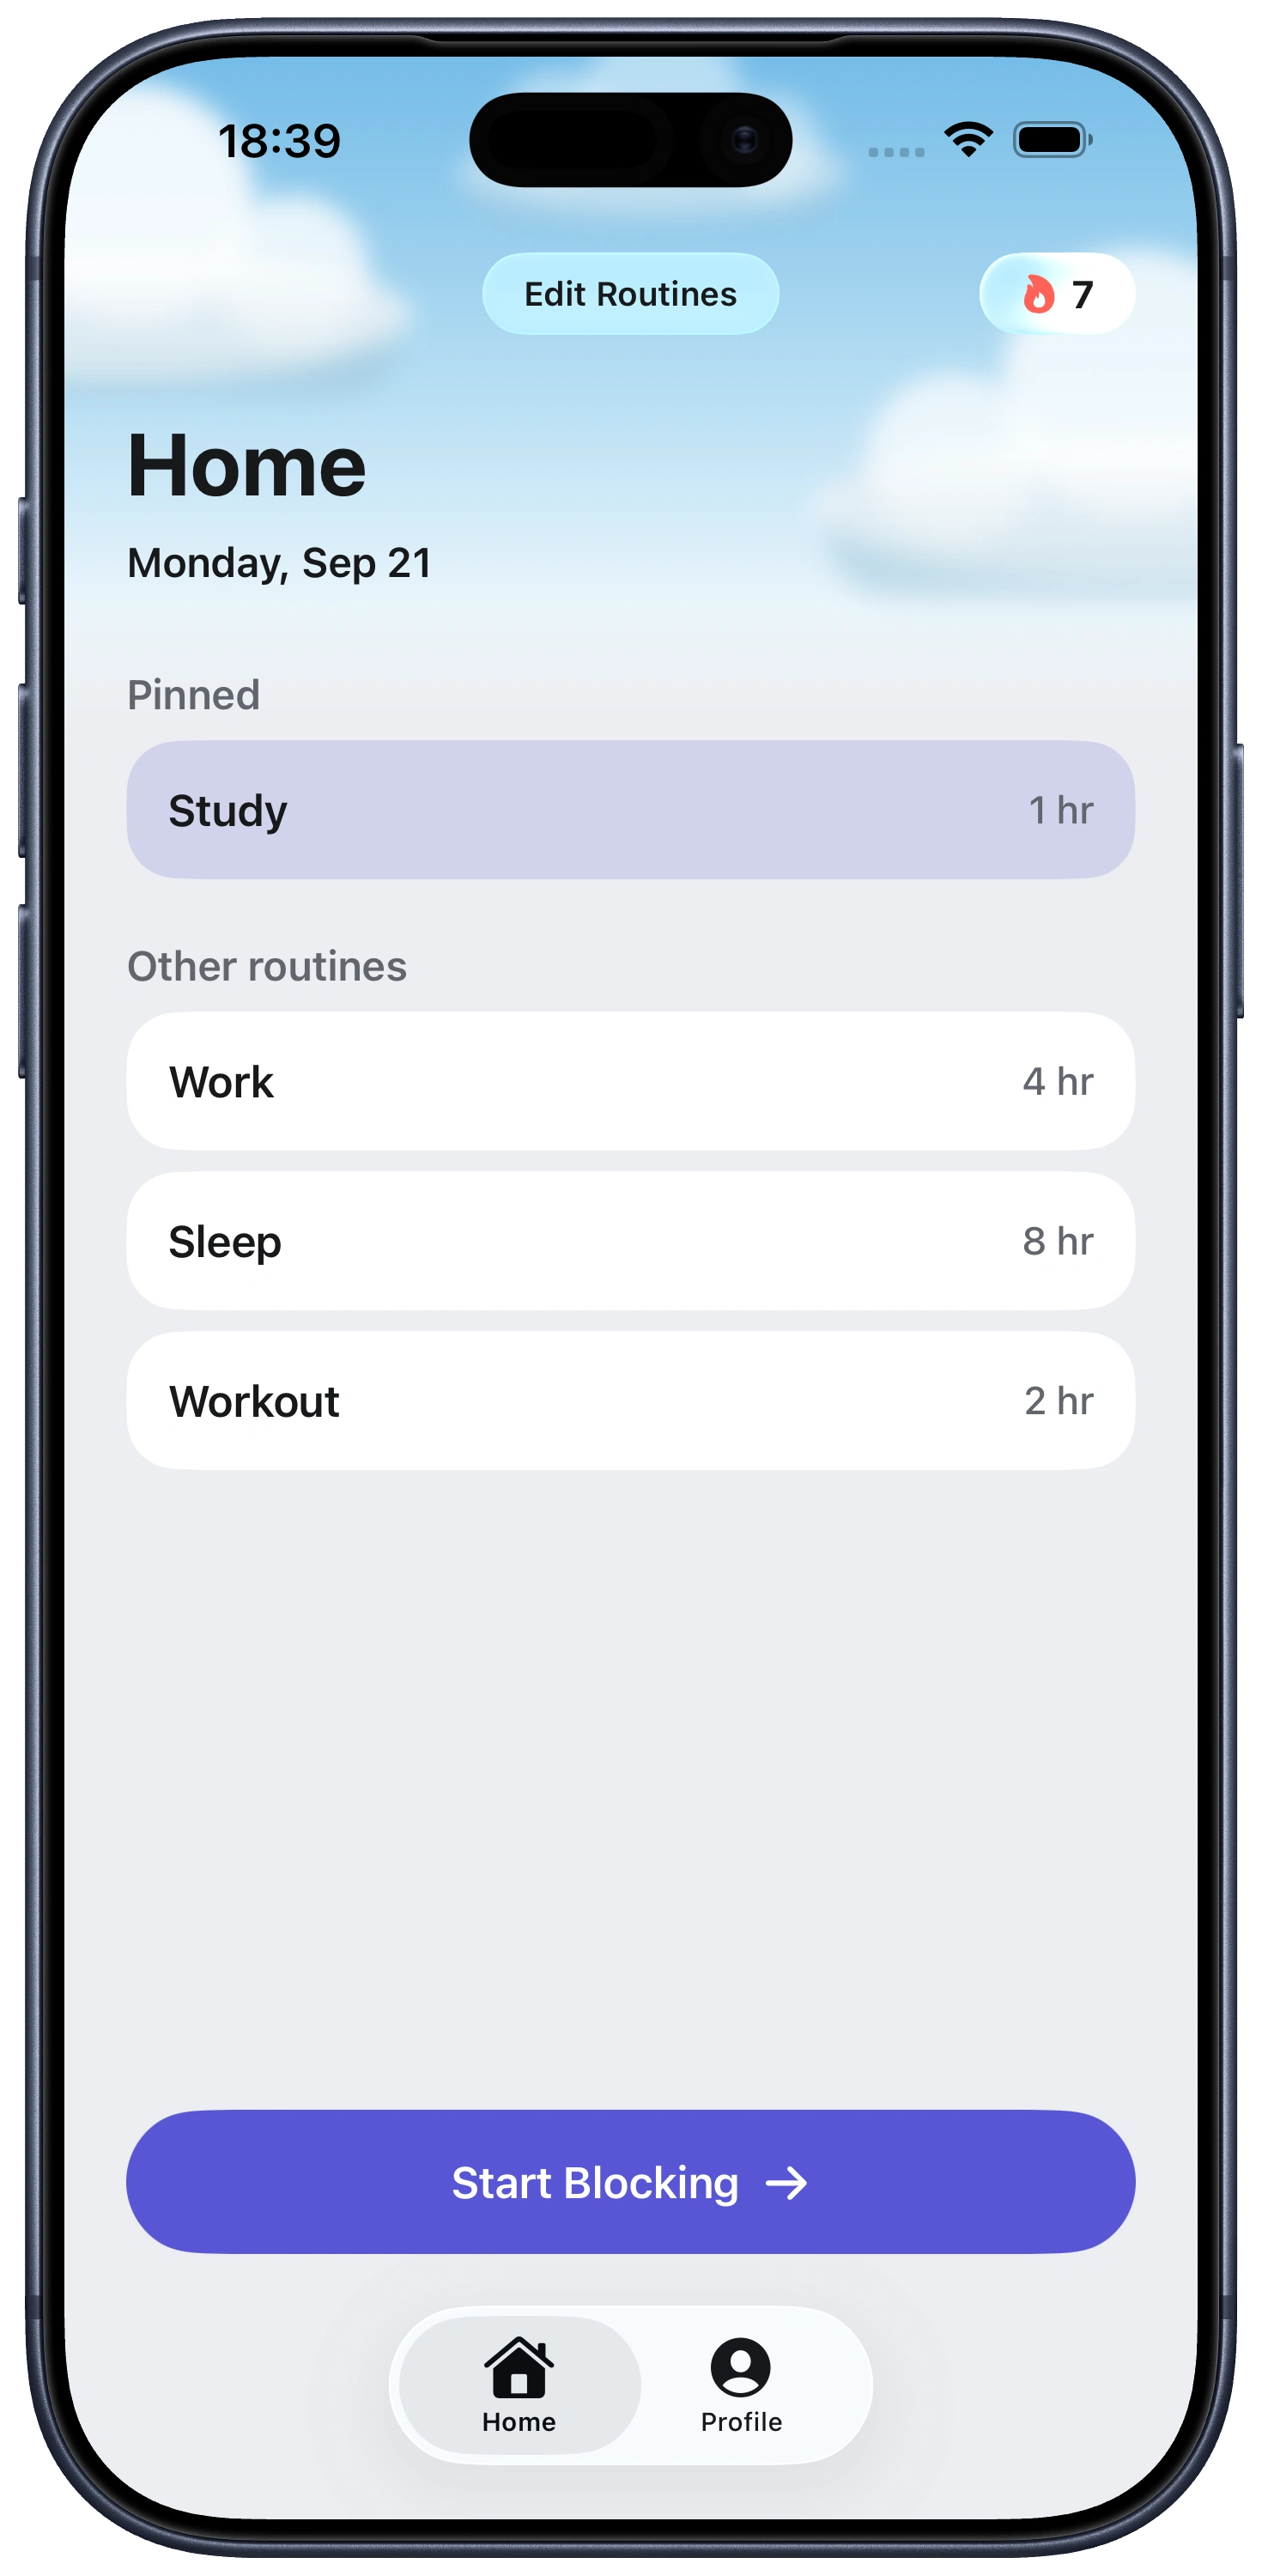
홈 화면을 보면 어떤 앱이 차단됐고 어떤 앱이 아직 열려 있는지 한눈에 알 수 있어요. 설정을 뒤질 필요가 없습니다.
아닙니다. Fella는 Apple의 Family Controls, Managed Settings, Device Activity 프레임워크를 사용합니다. 트래픽을 Fella VPN으로 라우팅하지 않습니다.
스크린타임 권한을 허용하고 앱을 선택하세요. 활성 세션 동안 Apple의 Managed Settings 프레임워크가 선택한 앱에 시스템 차단을 적용합니다.
네. Fella는 iPhone의 VPN 연결을 만들거나 차지하지 않으므로, 별도의 VPN이 연결된 상태에서도 스크린타임 차단이 동작할 수 있습니다.
앱 차단을 강제하기 위해서는 아닙니다. Fella는 VPN을 통해 트래픽을 검사하거나 필터링하는 대신 iOS 앱 접근 제한을 적용합니다.
아닙니다. 구독, 선택형 계정 기능, 분석, 진단, 다운로드, 업데이트는 여전히 인터넷을 사용할 수 있습니다. VPN 없음은 차단 방법을 설명합니다.
네. Fella는 루틴을 Apple의 Device Activity 시스템에 등록하며, 해당 시스템이 Fella VPN 연결 없이 선택한 앱 차단을 시작하고 종료합니다.
아닙니다. 활성 세션마다 한 번의 5분 비상 해제가 포함됩니다. Fella가 로컬 앱 차단을 일시적으로 해제한 뒤 5분이 끝나면 자동으로 다시 적용합니다.
핵심 차단은 필요한 온디바이스 권한, 선택, 권한 상태가 있을 때 설정 후 오프라인에서도 작동할 수 있습니다. 구매, 복원 및 주변 온라인 서비스는 여전히 연결이 필요합니다. 정확한 경계는 오프라인 앱 차단기 페이지를 확인하세요.
Fella는 선택한 iPhone 앱을 차단하도록 만들어졌습니다. VPN, DNS 필터 또는 일반적인 웹 필터링 서비스로 제시되지 않습니다.